
Aprende. Crea. Implementa.
Explora tecnologías, casos de uso reales y guías paso a paso para sacar el máximo partido a RackMint.
Explorar por tecnología
Aprende las tecnologías principales y cómo usarlas con RackMint.
 Argo CD La herramienta de entrega continua GitOps para Kubernetes
 Flux CD El toolkit GitOps para mantener los clústeres de Kubernetes sincronizados con Git
 Kubernetes La plataforma de orquestación de contenedores
 containerd Un runtime de contenedores estándar de la industria
 Grafana Dashboards, alertas y exploración de datos, operados como código
 Helm El gestor de paquetes de Kubernetes
 OpenTelemetry El estándar neutral respecto a proveedores para trazas, métricas y logs, configurado como código
 Prometheus Monitorización y alertas basadas en métricas
 Fluentd Una capa de logging unificada para recopilar y enrutar logs
 Envoy Un proxy de alto rendimiento para aplicaciones cloud-native
 Istio Un service mesh para conectar, proteger y observar microservicios
 Cilium Networking, seguridad y observabilidad para Kubernetes impulsados por eBPF
Ninguna tecnología coincide con tu búsqueda.
Learning paths
Curated bundles of guides for your level, grouped by technology.
 Principiante
DevOps e ingeniería de plataformas para principiantes
Empieza desde cero. Aprende cómo los equipos modernos crean, publican y operan software con contenedores, Kubernetes, CI/CD y GitOps, con una guía práctica a la vez.
 Intermedio
DevOps e ingeniería de plataformas: nivel intermedio
Ve más allá de los primeros despliegues. Automatiza la entrega, gestiona varios entornos, añade observabilidad y crea flujos de trabajo repetibles en los que todo tu equipo pueda confiar.
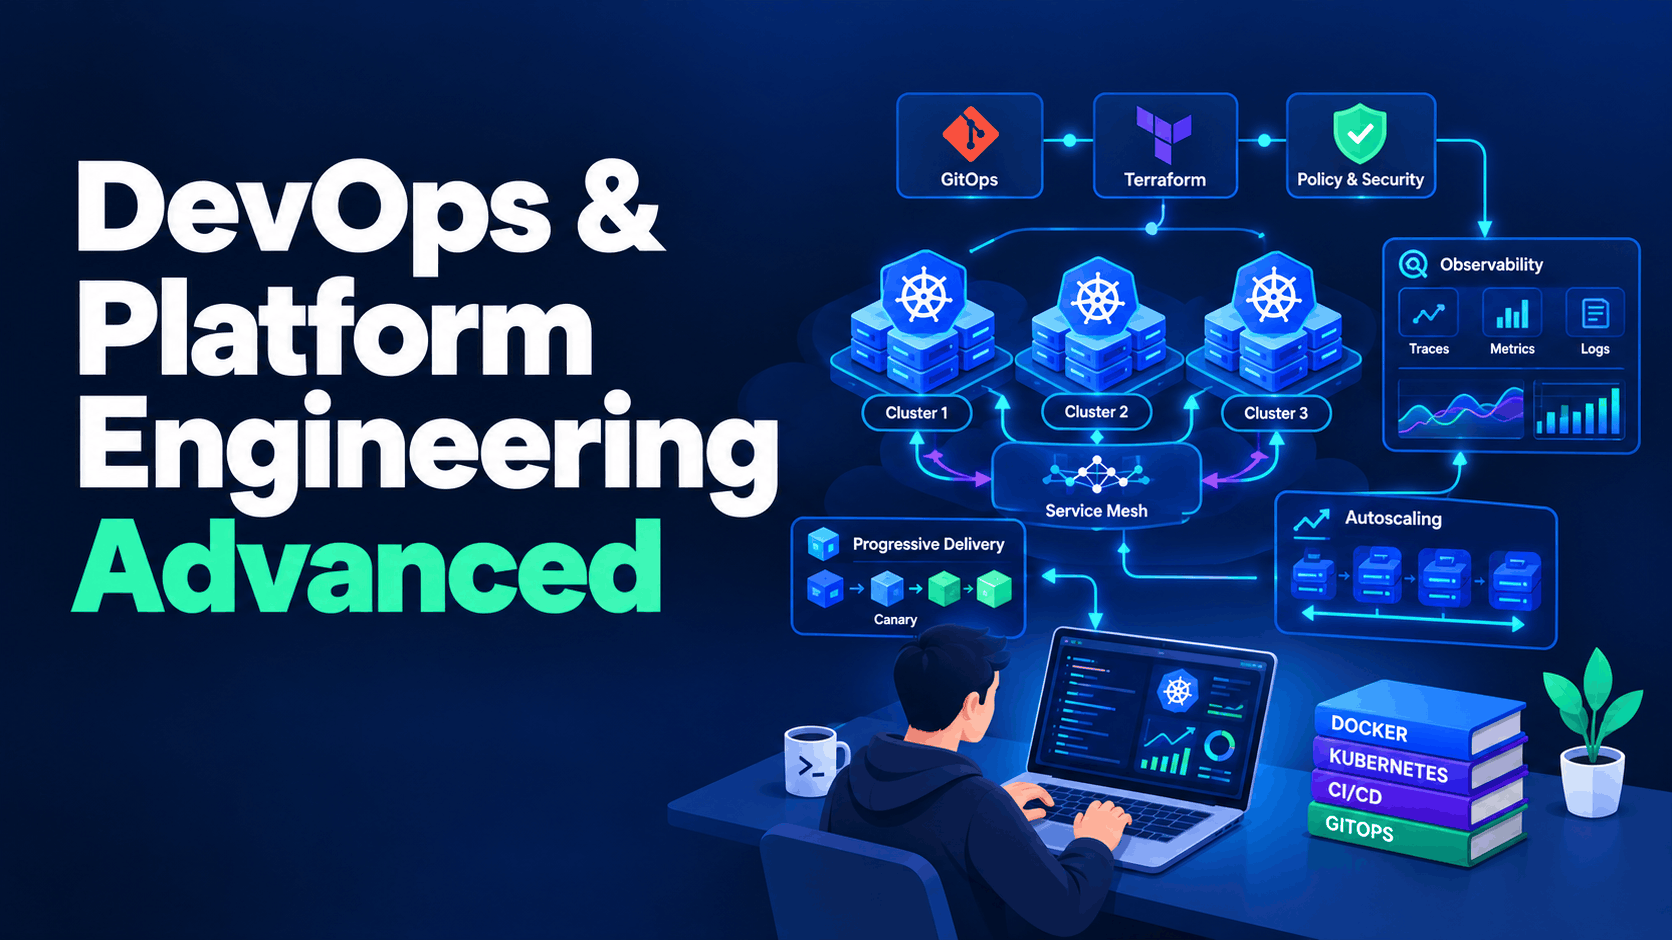 Avanzado
DevOps e ingeniería de plataformas: nivel avanzado
Diseña la plataforma, no solo el pipeline. Cubre entrega multiclúster, refuerzo de la seguridad, control de costes y las herramientas internas que escalan a todo un equipo de ingeniería.
Guías populares
Tutoriales paso a paso para empezar.
- Despliega tu primera aplicación con un manifiesto declarativo Apunta Argo CD a un repositorio de Git mediante un recurso Application y observa cómo se sincroniza.
- Despliega tu primera aplicación con un GitRepository y una Kustomization Apunta Flux a manifiestos en Git usando un recurso Kustomization y observa cómo se sincroniza.
- Qué es Kubernetes y los problemas que resuelve Por qué los contenedores por sí solos dejan de escalar y cómo Kubernetes convierte un grupo de máquinas en una sola plataforma.
- Deployments: escalado, autorreparación y rolling updates Ejecuta réplicas de un Pod, actualízalas sin tiempo de inactividad y revierte cuando un despliegue sale mal.
- De Docker a containerd: una breve historia de los runtimes de Kubernetes Por qué Kubernetes dejó de hablar directamente con Docker y qué es realmente containerd en relación con él.
- Las herramientas CLI de containerd: ctr, nerdctl y crictl Tres herramientas de línea de comandos, tres trabajos distintos: cuál usar y cuándo.
- Anatomía de un chart de Helm: charts, values, plantillas y releases La estructura de carpetas que comparte todo chart y los tres conceptos que hacen de Helm algo más que un empaquetador de YAML.
- Crea tu primer chart de Helm a partir de manifiestos existentes Convierte un Deployment, un Service y un ConfigMap en un chart con plantillas, y luego instálalo y actualízalo.
- Arquitectura de Prometheus y el modelo pull Por qué Prometheus recopila en lugar de recibir, y cómo encajan los targets, los exporters y el service discovery.
- Primeros pasos con PromQL: seleccionar, calcular tasas y agregar Construye desde un simple selector de métrica hasta una consulta real: la tasa de errores por ruta, calculada en vivo.
- Por qué el logging centralizado: el problema que resuelve Fluentd Qué sale mal cuando los logs viven en decenas de archivos y formatos, y cómo lo arregla el pipeline recopilar-transformar-enviar de Fluentd.
- Fundamentos de configuración de Fluentd: source, filter, match y tags Las directivas con las que se construye toda configuración de Fluentd, cómo las conectan los tags y cómo validar una configuración antes de ejecutarla.
- Arquitectura de Envoy: listeners, clusters y cadenas de filtros Cómo se mueve realmente una petición por Envoy, desde el socket por el que llega hasta el upstream al que se envía.
- El HTTP Connection Manager y las cadenas de filtros HTTP Cómo convierte Envoy los bytes en bruto en peticiones HTTP sobre las que puede actuar, y las formas de conectar tu propia lógica a ese pipeline.
- Arquitectura de Istio: sidecars, plano de datos y plano de control Qué hace realmente istiod, cómo encajan los sidecars de Envoy y por qué ni tu aplicación ni sus manifiestos necesitan saber que Istio existe.
- Instala Istio con istioctl y habilita la inyección de sidecars Pon en marcha una malla en un clúster local, confirma que está sana e inyecta el sidecar de tu primera carga de trabajo.
- Cómo usa Cilium eBPF: identidad, políticas y sockets Qué ocurre realmente en el kernel cuando un Pod arranca, habla con otro Pod o recibe una decisión de política sobre un paquete, y por qué es rápido.
- Prepara un clúster para Cilium: desactiva primero la CNI predeterminada Cilium reemplaza por completo el networking de tu clúster, lo que significa que el orden de las operaciones importa más que con la mayoría de los complementos.
Ninguna guía coincide con tu búsqueda.